行業新聞與部落格
駭客在 M365 網路釣魚活動中偏愛美國東部時間
有網路釣魚活動利用 Microsoft 365 的直接傳送功能,並在美國東部時間進行。
KnowBe4 威脅實驗室團隊發現了此次攻擊活動,他們在 2026 年 7 月和 8 月期間觀察到 29,785 封已確認的釣魚郵件濫用了直接傳送功能。
研究人員強調了其傳播的“明顯人為模式”:觀察發現,攻擊者在週一至週二的美國東部工作時間內特別活躍,傳播量在中午前達到峰值,然後下降,並在下午 2 點左右達到最高點。
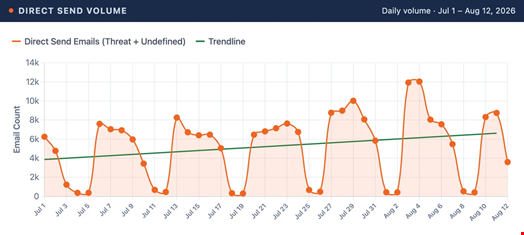
攻擊者濫用微軟直接傳送功能
直接傳送是 Microsoft 365 的一項合法功能,旨在允許印表機、掃描器等裝置以及舊版應用程式無需專用帳戶即可傳送電子信箱。
攻擊者利用此功能傳送看似來自受信任的內部地址(例如人力資源部、會計部或行政部)的電子信箱。
這種直接傳送攻擊允許攻擊者無需入侵員工帳戶或獲取其憑據即可傳播惡意載荷。它還允許攻擊者直接連線到目標組織的 Exchange Online MX 端點,從而繞過目標組織正常的電子信箱安全閘道器。
KnowBe4 於 9 月 10 日釋出的報告 稱:“雖然身份驗證檢查可能會檢測到某些錯誤,但使用基於域的訊息身份驗證、報告和一致性 (DMARC) 監控策略的組織仍然可以允許訊息傳遞。”
KnowBe4 的研究人員發現,他們歸類為網路釣魚郵件的電子信箱中,約有 35% 帶有附件,“幾乎所有”附件都被歸類為威脅。
這些包括虛假的檔案請求、內部語音郵件提醒、發票和付款審批以及虛假的 OneDrive 檔案共享。
此外,4023 封惡意電子信箱使用了指向不同域的回覆地址,將員工的回覆直接路由到攻擊者。
曾有一次,一封釣魚郵件在一次傳送中就傳送給了 900 位收件人。
為了避免成為此類網路釣魚活動的目標,KnowBe4 的研究人員建議各組織查詢 Exchange 標頭“X-MS-Exchange-Organization-AuthAs: Anonymous”,這表明電子信箱是透過未經身份驗證的傳遞路徑到達的。
安全團隊還可以採取其他措施,例如強制執行嚴格的 DMARC 策略,將其從 p = none 更改為 p = reject,這樣可以阻止聲稱來自您的域的偽造訊息。
組織還應透過 Exchange Online 聯結器限制合法發件人,僅允許已批准的 IP 地址,並在不需要時關閉直接傳送路徑。啟用網域名稱金鑰識別郵件 (DKIM) 簽名可進一步驗證出站電子信箱,併為 DMARC 提供檢測和拒絕未經授權郵件所需的資訊。
最近新聞
2026年09月14日
2026年09月14日
2026年09月14日
2026年09月09日
2026年09月09日
2026年08月24日
2026年08月24日
2026年08月20日
需要幫助嗎?聯絡我們的支援團隊 線上客服